تحديد أولويات التحديثات الأمنية حسب الخطر: كيف تطبّق قاعدة الأيام الثلاثة من CISA على خوادم ومواقع شركتك في مصر
الإجابة المختصرة: منذ 10 يونيو 2026 لم تعد CISA الأمريكية تطلب ترقيع كل الثغرات بالسرعة نفسها؛ فتوجيه BOD 26-04 يرتّب المهلة حسب أربعة أسئلة: هل الجهاز مكشوف على الإنترنت؟ وهل الثغرة مستغلة فعلًا؟ وهل يمكن أتمتة استغلالها؟ وهل تمنح المهاجم سيطرة كاملة؟ والنتيجة 3 أيام أو 14 أو 60 يومًا أو التأجيل إلى الترقية القادمة. وفي قراءتنا لكتالوج KEV حصل 113 من 139 ثغرة أضيفت منذ صدور التوجيه على مهلة 3 أيام فقط، و101 منها تقع مهلتها على جمعة أو سبت، أي في عطلة نهاية الأسبوع المصرية.
تحديد أولويات التحديثات الأمنية حسب الخطر هو أن تقرر أي ثغرة تُغلق اليوم وأيها تنتظر الصيانة الدورية، اعتمادًا على مكان الجهاز وسلوك المهاجمين الفعلي، لا على درجة الخطورة وحدها. هذا المقال يشرح المنهج الجديد الذي أعلنته وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA)، ويعرض أرقامًا استخرجناها بأنفسنا من كتالوجها العام، ثم يحوّلها إلى خطة عملية تناسب شركة أو عيادة أو مصنعًا في مصر يدير موقعًا وخادمًا وجدار حماية وبرنامج حسابات.
ما هو تحديد أولويات التحديثات الأمنية حسب الخطر؟
الفكرة بسيطة: لا تملك أي شركة فريقًا يكفي لترقيع كل ثغرة فور ظهورها، لذلك تحتاج قاعدة واضحة تقول ما الذي يُرقَّع خلال ساعات وما الذي يحتمل الانتظار. وقد نشرت CISA في 10 يونيو 2026 التوجيه الملزم BOD 26-04: Prioritizing Security Updates Based on Risk، الذي حلّ محل التوجيهين BOD 19-02 وBOD 22-01. والتوجيه ملزم للجهات المدنية الفيدرالية الأمريكية فقط، لكنه أوضح إطار مجاني منشور حاليًا يمكن لأي شركة مصرية أن تقتبس منطقه.
ويبرر التوجيه التغيير بأن المهاجمين يستغلون الثغرات غير المرقّعة، وأن استخدامهم للذكاء الاصطناعي قد يقلّص الوقت المتاح بين صدور التحديث وبدء الاستغلال. وفي مدونة Patch Smarter, Not Harder نقلت CISA عن تقرير Verizon لتحقيقات اختراق البيانات 2026 أن المؤسسات عالجت بالكامل 26% فقط من ثغرات الكتالوج في 2025 مقابل 38% في العام السابق، وأن متوسط زمن المعالجة الكاملة (الوسيط) ارتفع إلى 43 يومًا.
الأسئلة الأربعة التي تحدد مهلة الترقيع في BOD 26-04
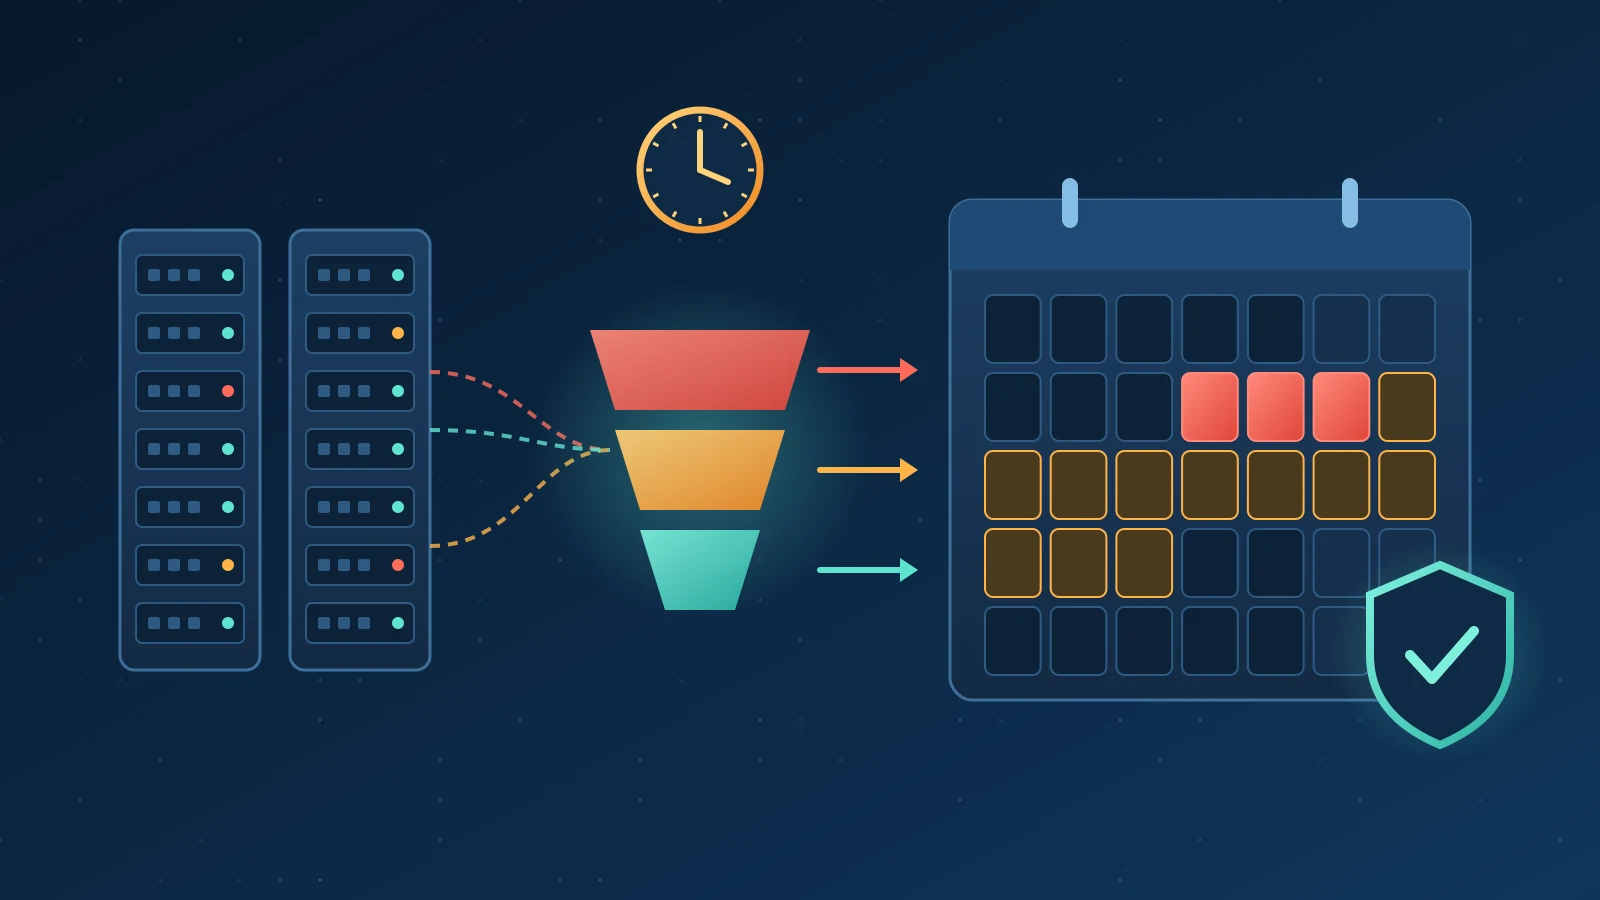
يحدد التوجيه المهلة بالأيام التقويمية، أي أن الجمعة والسبت يُحسبان، بناءً على أربعة متغيرات:
- هل الجهاز مكشوف للعامة؟ أي يمكن لشخص غير موثّق الوصول إليه عبر الإنترنت، مثل الموقع ولوحة الاستضافة وبوابة VPN.
- هل الثغرة في كتالوج KEV؟ وهو كتالوج الثغرات المستغلة فعليًا الذي تضيف إليه CISA الثغرات التي لديها دليل موثوق على استغلالها.
- هل يستطيع المهاجم أتمتة الاستغلال؟ أي تنفيذ كل خطواته آليًا ضد آلاف الأهداف.
- ما الأثر التقني؟ سيطرة جزئية أم سيطرة كاملة على الجهاز، ويشمل ذلك كشف بيانات الدخول بشكل موثوق.
ويلخص الجدول التالي أهم صفوف جدول المهل الستة عشر في التوجيه:
| الحالة | المهلة القصوى |
|---|---|
| مكشوف + في KEV + سيطرة كاملة (مؤتمت أو غير مؤتمت) | 3 أيام مع فحص جنائي |
| داخلي + في KEV + مؤتمت + سيطرة كاملة | 3 أيام مع فحص جنائي |
| مكشوف + في KEV + مؤتمت + سيطرة جزئية | 3 أيام |
| مكشوف + ليس في KEV + مؤتمت + سيطرة كاملة | 3 أيام |
| باقي حالات KEV، أو مكشوف ليس في KEV (مؤتمت بسيطرة جزئية أو غير مؤتمت بسيطرة كاملة) | 14 يومًا |
| مكشوف + غير مستغل + غير مؤتمت + سيطرة جزئية، أو داخلي مؤتمت غير مستغل | 60 يومًا |
| داخلي + غير مستغل + غير مؤتمت | عند الترقية القادمة |
وتقول CISA إن تحليلًا أوليًا في إحدى الجهات المدنية الكبيرة وجد أن 1% فقط من حالات الثغرات وقعت في فئة الأيام الثلاثة، بينما أُجّل أكثر من 60% منها إلى الترقية القادمة. أي أن المنهج لا يطلب جهدًا أكبر، بل يركّز الجهد في المكان الصحيح.
ماذا وجدنا في كتالوج KEV منذ صدور التوجيه؟
حمّلنا ملف الكتالوج الرسمي بصيغة CSV صباح 25 أكتوبر 2026، وكان يضم 1,756 ثغرة آخرها مضاف في 23 أكتوبر 2026، ثم حسبنا الفرق بين تاريخ الإضافة وتاريخ الاستحقاق لكل ثغرة. هذه النتائج:
| المؤشر | 1 يناير إلى 9 يونيو 2026 | 10 يونيو إلى 23 أكتوبر 2026 |
|---|---|---|
| عدد الثغرات المضافة | 133 | 139 |
| بمهلة 3 أيام | 31 | 113 |
| مطلوب لها فحص جنائي | لا يوجد هذا الحقل | 91 |
| معروف استخدامها في حملات فدية | غير محسوب | 8 |
- في أكتوبر 2026 وحده (حتى 23 أكتوبر) أضيفت 26 ثغرة، منها 23 بمهلة 3 أيام و19 تتطلب فحصًا جنائيًا.
- من الثغرات الـ113 ذات مهلة الأيام الثلاثة، تشمل مهلة 101 ثغرة يوم جمعة أو سبت.
- أكثر الموردين تكرارًا منذ 10 يونيو: Microsoft بـ13 ثغرة، وCisco بـ10، وFortinet بـ6، كما ظهرت ثلاث ثغرات في MikroTik RouterOS وثلاث في نواة WordPress.
- سبع ثغرات قديمة (تحمل أرقام 2020 أو قبلها) أضيفت إلى الكتالوج هذا العام لوجود دليل على استغلالها، منها CVE-2015-5477 في BIND وCVE-2015-3306 في ProFTPD.
الخلاصة: المهلة القصيرة أصبحت هي القاعدة لا الاستثناء، والخوادم القديمة التي لم تُحدَّث منذ سنوات ما زالت هدفًا حقيقيًا.
لماذا يهم ذلك شركة مصرية لا يلزمها التوجيه؟
لأن المهاجم لا يفرّق بين خادم في واشنطن وخادم في القاهرة. فجدران الحماية من Fortinet وأجهزة MikroTik ومواقع WordPress وخوادم Windows شائعة جدًا في الشركات والعيادات المصرية، وهي نفسها التي تتكرر في الكتالوج. وهناك ثلاثة عوامل محلية تجعل المنهج أكثر إلحاحًا:
- عطلة الجمعة والسبت: ثغرة تُضاف يوم الخميس قد تُستغل قبل أن يعود فريق تقنية المعلومات صباح الأحد.
- الأجهزة المنسية: راوتر في فرع، أو لوحة كاميرات، أو نظام عيادة قديم مفتوح على الإنترنت لتسهيل الوصول عن بُعد.
- غموض المسؤولية: كثير من العقود لا تحدد من يرقّع الخادم: شركة الاستضافة أم المبرمج أم الموظف الداخلي.
وقد تناولنا سابقًا حالات محددة من هذا النوع في مقال ثغرة PHP2Shell ونهاية دعم PHP 8.2 ومقال نهاية دعم Windows Server 2016؛ أما هنا فنقدّم القاعدة العامة التي تحكم كل الحالات القادمة.
إطار سمارت ون جروب: مصفوفة 3-14-60 لشركتك في خمس خطوات
هذا إطار عملي وضعناه في سمارت ون جروب لتبسيط منهج CISA للشركات الصغيرة والمتوسطة، وهو ليس نصًا رسميًا.
الخطوة 1: جرد كل ما هو مكشوف على الإنترنت
اكتب قائمة بكل عنوان IP ونطاق ولوحة تحكم: الموقع، والبريد، ولوحة الاستضافة، وبوابة VPN، وجدار الحماية، وأي نظام عيادة أو ERP يُفتح من خارج المكتب. ما لا يوجد في القائمة لن يُرقَّع أبدًا.
الخطوة 2: صنّف كل أصل إلى مكشوف أو داخلي
إذا كان البرنامج بطبيعته يواجه العامة فاعتبره مكشوفًا حتى تثبت العكس. والإجراء الأسرع أحيانًا ليس الترقيع بل إغلاق المنفذ أو قصر الوصول على VPN، لأن ذلك ينقل الأصل من مكشوف إلى داخلي وتطول المهلة تلقائيًا.
الخطوة 3: اشترك في تنبيهات KEV وطابقها مع قائمتك
تتيح CISA التنبيه بالبريد عند كل إضافة جديدة، وتنشر الكتالوج بصيغتي CSV وJSON. يكفي أن يطابق أحد أفراد الفريق اسم المورد والمنتج مع قائمة الجرد يوميًا.
الخطوة 4: طبّق المهلة بالأيام التقويمية
اعتمد ثلاث فئات: 3 أيام للمكشوف المستغل ذي السيطرة الكاملة، و14 يومًا لباقي الثغرات المستغلة، و60 يومًا أو الصيانة الدورية للباقي. وحدد مسبقًا من يعمل يومي الجمعة والسبت عند الحاجة.
الخطوة 5: وثّق كل قرار تأجيل
التأجيل المقبول هو التأجيل المكتوب: ما الثغرة، ولماذا أُجّلت، ومتى تُعالج، ومن وافق. هذا السجل هو ما ستحتاجه عند أي مراجعة أو حادث.
ماذا تفعل خلال 72 ساعة عندما يُطلب فحص جنائي؟
إرشادات التنفيذ المرافقة للتوجيه تقترح ست خطوات للثغرات التي تتطلب فحصًا جنائيًا، ومواعيدها توصيات لا التزامات:
- تحديد النطاق خلال أول ساعتين، مع فتح قناة تواصل منفصلة عن الأنظمة التي ربما اختُرقت.
- حفظ الأدلة وجمعها خلال 2 إلى 24 ساعة، بدءًا بالبيانات المتطايرة في الذاكرة قبل أي تعديل.
- الترقيع والاستقرار خلال 2 إلى 24 ساعة، بعد جمع الأدلة لأن الترقيع قد يمحوها.
- الاحتواء والعزل خلال 6 إلى 24 ساعة، دون تنبيه المهاجم.
- تحليل الأدلة خلال 24 إلى 48 ساعة: دخول غير مصرح به، أو تحرك جانبي، أو آليات بقاء، أو تسريب بيانات.
- قرار التصعيد خلال 48 إلى 72 ساعة بتقرير مكتوب يحدد هل يلزم تحويل الأمر إلى استجابة كاملة للحوادث.
الدرس الأهم للشركات المصرية: لا تكتفِ بتثبيت التحديث ثم إغلاق التذكرة. الثغرة التي استُغلت قبل ترقيعها قد تترك بابًا خلفيًا يبقى بعد التحديث.
كيف تكتب هذه المهل في عقد الدعم الفني والاستضافة؟
إذا كان خادمك لدى مزود استضافة أو تديره شركة خارجية، فاطلب أن يتضمن عقد الدعم الفني بنودًا صريحة:
- مهلة قصوى بالأيام التقويمية لكل فئة، وتشمل العطلات.
- تحديد من يرقّع نظام التشغيل، ومن يرقّع التطبيق والإضافات.
- التزامًا بإبلاغك عند كل ثغرة مستغلة تمس أصولك، ولو لم تُرقَّع بعد.
- خطوة فحص لآثار الاختراق بعد الثغرات الحرجة، لا الترقيع فقط.
- تقريرًا شهريًا بما رُقّع وما أُجّل ولماذا.
وإذا كنت تختار مزودًا للخدمات الأمنية، فراجع أيضًا دليلنا عن سجل مقدمي خدمات الأمن السيبراني لدى الجهاز القومي لتنظيم الاتصالات.
الأسئلة الشائعة
هل توجيه BOD 26-04 ملزم للشركات في مصر؟
لا. التوجيه ملزم للجهات المدنية الفيدرالية الأمريكية فقط، لكن CISA تشجع كل المؤسسات على تبني إدارة الثغرات حسب الخطر، ومنطقه قابل للتطبيق على أي شركة مصرية.
ما هو كتالوج KEV؟
كتالوج KEV هو قائمة عامة مجانية تنشرها CISA للثغرات التي لديها دليل موثوق على استغلالها فعليًا، ويضم كل سجل فيه رقم الثغرة والمنتج وتاريخ الإضافة وتاريخ الاستحقاق، وأصبح يضم حقلًا يوضح هل يلزم فحص جنائي.
لماذا لا أكتفي بدرجة CVSS لترتيب الأولويات؟
لأن درجة CVSS تقيس شدة الثغرة نظريًا، بينما يضيف منهج CISA سؤالين عمليين: هل الجهاز مكشوف فعلًا، وهل يستغل المهاجمون الثغرة الآن. ثغرة متوسطة مستغلة على جهاز مكشوف أخطر من ثغرة حرجة على جهاز معزول.
ماذا يعني الفحص الجنائي في هذا السياق؟
هو تحقق سريع من أن الجهاز لم يُخترق قبل ترقيعه: جمع السجلات والذاكرة، والبحث عن مؤشرات اختراق وحسابات أو مهام غريبة، ثم تقرير مكتوب يحدد هل يلزم تصعيد.
هل يكفي تفعيل التحديث التلقائي؟
التحديث التلقائي مفيد لأنظمة التشغيل والإضافات، لكنه لا يغطي غالبًا جدران الحماية وأجهزة الشبكة والأنظمة المخصصة، ولا يجيب عن سؤال هل استُغلت الثغرة قبل التحديث.
ما أول خطوة أبدأ بها هذا الأسبوع؟
جرد الأصول المكشوفة على الإنترنت ومطابقتها مع كتالوج KEV. هذه الخطوة وحدها تكشف غالبًا أجهزة منسية أو لوحات تحكم مفتوحة بلا داعٍ.
الخطوة التالية
إذا أردت مراجعة خوادمك وموقعك وجدار الحماية وفق مصفوفة 3-14-60، وصياغة مهل واضحة في عقد الدعم، فيسعد فريق سمارت ون جروب بمساعدتك. تواصل معنا لترتيب جلسة مراجعة.