تحذير كروم لمواقع HTTP منذ 21 أكتوبر 2026: لماذا قد يخسر موقعك زوار الحملات الجدد وقائمة فحص للمواقع المصرية
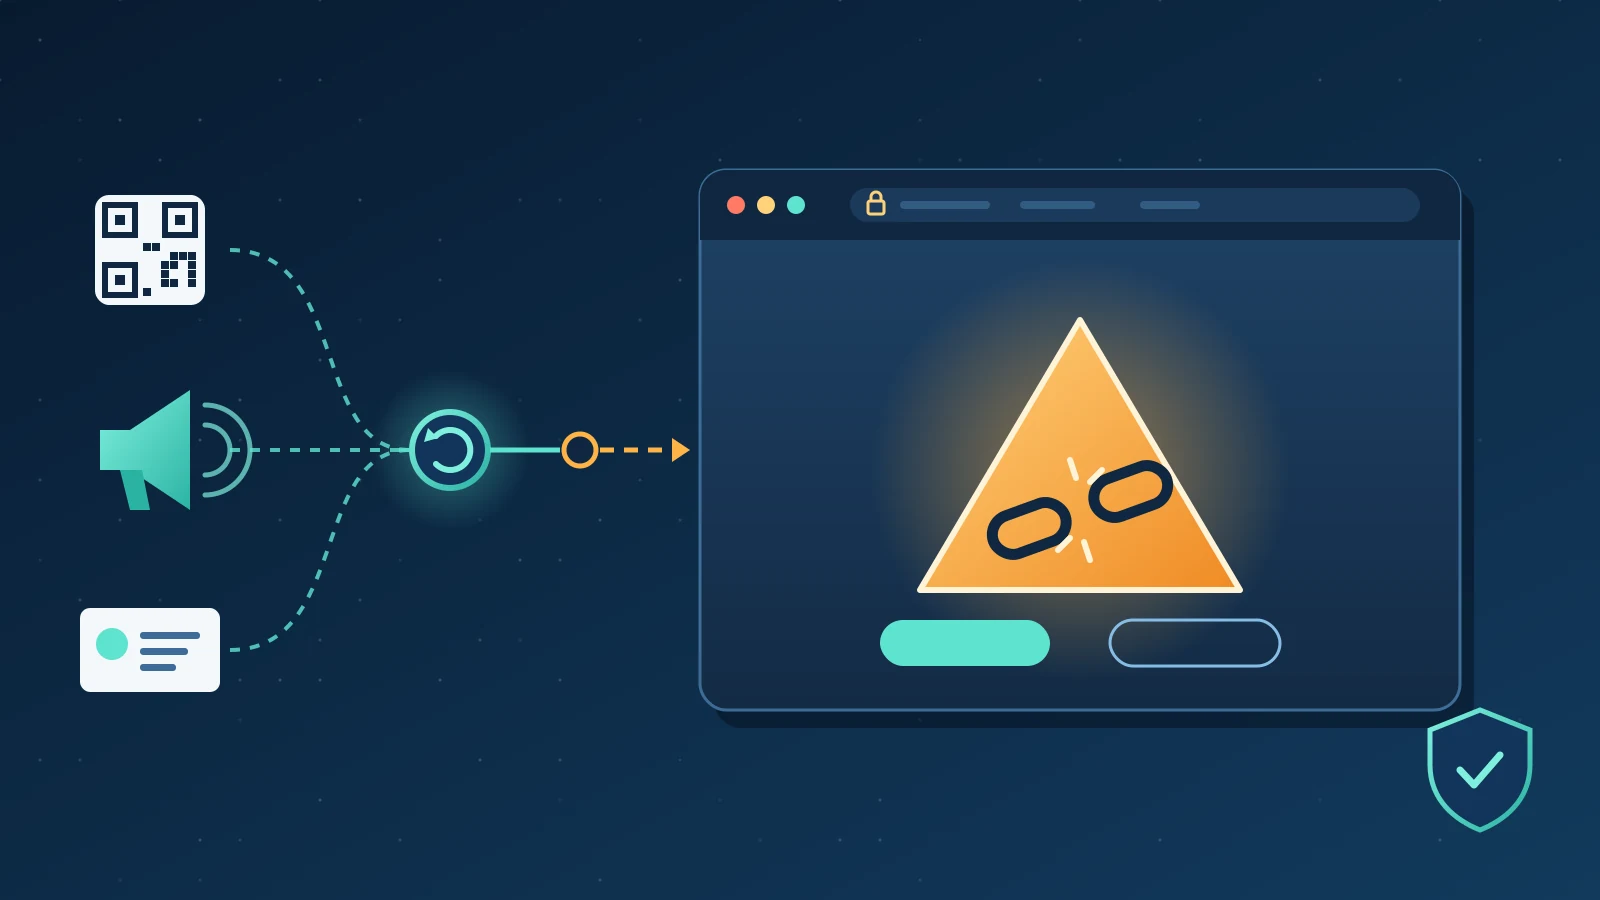
الإجابة المختصرة: منذ 21 أكتوبر 2026 أصبح متصفح كروم يطلب إذن المستخدم قبل فتح أي موقع عام لا يعمل عبر HTTPS، ويظهر التحذير عند الزيارة الأولى تحديدًا، أي أمام الزائر الجديد القادم من إعلان أو رمز QR أو رابط قديم. وبما أن كروم يستحوذ على نحو 80% من تصفح المصريين، فعلى كل شركة مصرية أن تتأكد أن النطاق المجرد ونسخة www وكل خطوة تحويل تعمل بشهادة صالحة.
تحذير كروم لمواقع HTTP هو صفحة اعتراضية يعرضها متصفح Google Chrome قبل الاتصال بموقع عام عبر بروتوكول HTTP غير المشفر، وتطلب من المستخدم أن يختار بين العودة أو المتابعة. في هذا المقال نشرح ما الذي تغيّر، ولماذا يمسّ التسويق قبل أن يمسّ الأمن، وما الذي وجدناه عندما اختبرنا 332 نطاقًا مصريًا، ثم نقدم قائمة فحص عملية لأصحاب المواقع والعيادات والمتاجر في مصر.
ما هو تحذير كروم لمواقع HTTP (Ask-before-HTTP)؟
يحاول كروم الآن فتح كل رابط عبر HTTPS أولًا. فإذا تعذّر الاتصال الآمن وكان المتصفح يرى أن الموقع قد يعمل عبر HTTP، يعرض تحذيرًا يسأل المستخدم قبل المتابعة. وتصف Google هذا التغيير في إعلانها الرسمي بتاريخ 21 أكتوبر 2026 بأنه تفعيل إعداد «Always Use Secure Connections» لجميع المستخدمين افتراضيًا بعد أن كان مقصورًا في وقت سابق من العام على مشتركي الحماية المحسّنة في التصفح الآمن.
أهم ما يجب فهمه عن آلية التحذير:
- يظهر في الزيارة الأولى: بعد أن يوافق المستخدم لا يتكرر التحذير للموقع نفسه، ويحتفظ كروم بالقرار 15 يومًا ويجدده مع كل زيارة وفق دليل Chromium لأصحاب المواقع، بينما تعبّر مدونة Google عن المدة بأسبوعين.
- يشمل خطوات التحويل: إذا مرّ الزائر بخطوة HTTP واحدة في سلسلة التحويل قبل الوصول إلى صفحة HTTPS، يظهر التحذير حتى لو كانت الصفحة النهائية آمنة.
- لا يشمل الشبكات الخاصة: لا يظهر افتراضيًا على عناوين IP المحلية مثل 192.168.0.1 ولا الأسماء أحادية المقطع مثل intranet/ ولا localhost.
- HSTS يمنع الرجوع إلى HTTP: المواقع التي ترسل ترويسة Strict-Transport-Security لا يحاول كروم فتحها عبر HTTP أصلًا.
الجدول الزمني للتغيير
| التاريخ | ما حدث | المصدر |
|---|---|---|
| 2022 | إطلاق إعداد «Always Use Secure Connections» كخيار اختياري | مدونة Google، 28 أكتوبر 2025 |
| Chrome 141 | تجربة التفعيل الافتراضي على نسبة صغيرة من المستخدمين: المستخدم الوسيط رأى أقل من تحذير واحد أسبوعيًا | مدونة Google، 28 أكتوبر 2025 |
| 28 أكتوبر 2025 | الإعلان عن التفعيل الافتراضي مع Chrome 154 في أكتوبر 2026 | مدونة Google |
| أبريل 2026 (Chrome 147) | التفعيل لأكثر من مليار مستخدم مشترك في الحماية المحسّنة | مدونة Google، 28 أكتوبر 2025 |
| 21 أكتوبر 2026 | التفعيل الافتراضي لجميع المستخدمين | مدونة Google، 21 أكتوبر 2026 |
وتذكر Google في إعلان 28 أكتوبر 2025 أن نسبة التصفح عبر HTTPS ارتفعت من 30-45% في 2015 إلى نطاق 95-99% قرابة 2020 ثم ثبتت تقريبًا، وأن هذا الثبات هو ما دفعها إلى خطوة أقوى من شارة «غير آمن».
لماذا يهم تحذير كروم لمواقع HTTP السوق المصري تحديدًا؟
وفق إحصاءات StatCounter لمصر في سبتمبر 2026 بلغت حصة كروم 80.29% من التصفح، يليه Safari بنسبة 8.96% ثم Edge بنسبة 3.42%. أي أن أي خلل في إعداد HTTPS لموقعك سيظهر لأغلب جمهورك المصري.
والنقطة التسويقية الأهم أن التحذير مصمم ليظهر للزائر الجديد أو الذي لم يزر الموقع منذ فترة. هذا هو بالضبط الزائر الذي تدفع ثمنه: من نقر على إعلان ممول، أو مسح رمز QR على لافتة عيادة، أو فتح الرابط من بطاقة عمل أو كتيّب مطبوع. العميل الدائم ربما وافق مرة ونسي، أما العميل المحتمل فيرى صفحة تحذير قبل أن يرى عرضك، وقد يضغط «رجوع».
وتقول Google إن نحو 95% من مستخدمي كروم على الحاسوب لا يرون أي تحذير HTTP في أسبوع معين، وأقل من 1% يرون ثلاثة تحذيرات أو أكثر. هذا يعني أن التحذير أصبح نادرًا، ولذلك سيبدو موقعك الذي يُطلقه استثناءً لافتًا لا أمرًا معتادًا.
ماذا وجدنا عند اختبار 332 نطاقًا مصريًا؟
أجرى فريق سمارت ون جروب في 24 أكتوبر 2026 اختبارًا خاصًا على جميع نطاقات .eg الواردة في قائمة Tranco لأشهر مليون نطاق (قائمة اليوم نفسه)، وعددها 332 نطاقًا، فحصنا لكل منها الاسم المجرد ونسخة www، أي 664 اسم مضيف، عبر HTTPS مع التحقق الصارم من الشهادة.
| النتيجة | العدد |
|---|---|
| نطاقات استجاب فيها اسم واحد على الأقل عبر HTTPS بشهادة صالحة | 252 |
| نطاقات يعمل فيها الاسم المجرد ونسخة www معًا بشهادة صالحة | 199 |
| نطاقات يعمل أحد اسميها بشهادة صالحة والآخر بشهادة لا تطابق الاسم أو منتهية | 13 |
| نطاقات فيها اسم واحد على الأقل بشهادة لا تطابق اسم المضيف | 16 |
| نطاقات فيها شهادة منتهية الصلاحية | 4 |
| نطاقات يرسل اسمها المجرد ترويسة HSTS من أصل 217 عمل اسمها المجرد عبر HTTPS في الجولة الأولى | 70 |
الخلاصة العملية: أشيع خطأ رصدناه هو أن تغطي الشهادة www.example.com.eg ولا تغطي example.com.eg أو العكس. والزائر المصري يكتب غالبًا الاسم المجرد أو يطبعه المصمم على المطبوعات بلا www، فيفشل الاتصال الآمن عند الاسم غير المغطى. كما أن نحو ثلث المواقع العاملة فقط (70 من 217) يفعّل HSTS على الاسم المجرد.
ملاحظة منهجية: الاختبار أُجري من نقطة اتصال واحدة خارج الشبكات المصرية، ولم نتمكن من اختبار المنفذ 80 (HTTP) من بيئة الاختبار، واستبعدنا 137 اسم مضيف انتهت محاولاتها بمهلة أو انقطاع غير حاسم. والنتائج تقدير أولي لا يسمّي مواقع بعينها.
أين يختبئ HTTP في حملاتك التسويقية؟
مصادر HTTP في الشركات المصرية نادرًا ما تكون الموقع نفسه، بل نقاط الدخول إليه:
- رموز QR المطبوعة على اللافتات والروشتات وعلب المنتجات إذا كانت تحمل http:// أو اسمًا غير مغطى بالشهادة.
- بطاقات العمل والكتيبات التي تطبع الاسم المجرد بلا www.
- حقل الموقع في Google Business Profile وصفحات التواصل الاجتماعي التي أُعدّت قبل سنوات.
- روابط تتبع الحملات وأدوات اختصار الروابط التي تمر بخطوة HTTP.
- إعادة توجيه النطاق لدى المسجّل (Domain Forwarding) لنطاق .com.eg أو .eg قديم إلى موقع جديد دون شهادة.
- توقيعات البريد الإلكتروني وروابط قديمة في مواقع الأدلة والشركاء.
لذلك نوصي بأن يصبح فحص الروابط خطوة ثابتة قبل إطلاق أي حملة ضمن خطة التسويق الرقمي، وقبل طباعة أي مادة تحمل رمز QR.
إطار سمارت ون جروب: المحطات الخمس لرحلة الزائر الآمنة
هذا إطار عمل خاص بسمارت ون جروب نستخدمه مع عملائنا، وليس معيارًا صادرًا عن Google:
- جرد نقاط الدخول: اجمع كل رابط لموقعك في الإعلانات والمطبوعات ورموز QR وملفات التعريف والتوقيعات في جدول واحد.
- تغطية الأسماء: تأكد أن الشهادة تغطي الاسم المجرد وwww وكل نطاق فرعي مستخدم، وأن كل نطاق إضافي تملكه (مثل .com و.com.eg) له شهادة.
- سلسلة التحويل: كل خطوة يجب أن تكون HTTPS، وأفضل تحويل هو من https://example.com.eg مباشرة إلى العنوان النهائي في خطوة واحدة.
- تفعيل HSTS بعد الاستقرار: ابدأ بمدة قصيرة ثم زدها بعد التأكد من أن كل الأسماء الفرعية تعمل عبر HTTPS.
- المراقبة والتجديد: راقب انتهاء الشهادات وفعّل التجديد الآلي، خاصة مع تقليص مدة صلاحية شهادات SSL تدريجيًا.
كيف تختبر موقعك في 30 دقيقة؟
- فعّل «Always Use Secure Connections» من chrome://settings/security كما يوصي دليل Chromium.
- اكتب الاسم المجرد لنطاقك في شريط العنوان دون http أو www، ثم كرر مع www.
- افتح لوحة Network في أدوات المطور وراجع كل خطوة تحويل للتأكد من أنها HTTPS.
- امسح رموز QR المطبوعة بهاتف يعمل بكروم، وجرّب روابط الإعلانات وملف Google Business Profile.
- إذا ظهر تحذير، سجّل اسم المضيف الظاهر فيه وأصلحه لدى مزود الاستضافة أو المسجّل.
إذا كان موقعك على استضافة لا تصدر شهادات تلقائيًا، أو كان نطاقك يُحوَّل عبر خدمة لا تدعم HTTPS، فهذا وقت مناسب لمراجعة خطة الاستضافة وإدارة النطاقات.
ملاحظات للشركات التي تدير أجهزة موظفيها
الأنظمة الداخلية على عناوين IP محلية أو أسماء أحادية المقطع لن تُظهر التحذير افتراضيًا. أما الأنظمة المنشورة على أسماء عامة عبر HTTP، مثل لوحة تحكم قديمة على نطاق فرعي، فسيظهر لها التحذير. ويتيح كروم للمؤسسات سياسة HttpAllowlist لاستثناء مواقع محددة، وسياسة HttpsOnlyMode لفرض الإعداد، ومنها القيمة force_balanced_enabled. لكن الحل الأفضل هو نقل الأنظمة إلى HTTPS، وهو ما نتولاه ضمن عقود الدعم الفني.
الأسئلة الشائعة
هل يمنع تحذير كروم الزائر من دخول موقعي؟
لا، التحذير قابل للتجاوز، إذ يستطيع المستخدم المتابعة. لكنه يضع خطوة إضافية أمام الزائر الجديد قد تدفعه إلى المغادرة، خاصة إذا جاء من إعلان مدفوع.
موقعي يعمل عبر HTTPS، فهل أنا في أمان؟
ليس بالضرورة. إذا كان الاسم المجرد أو www غير مغطى بالشهادة، أو كانت هناك خطوة تحويل عبر HTTP، فقد يرى الزائر التحذير رغم أن الصفحة النهائية آمنة.
هل يظهر التحذير على الهاتف المحمول؟
نعم، فقد فعّلت Google الإعداد لجميع المستخدمين افتراضيًا، وذكر موقع Android Authority أنه يعمل على الحاسوب والهاتف. وتقول Google إن معدلات التحذير على الهاتف أقل منها على الحاسوب.
هل يؤثر التحذير على الأنظمة الداخلية في الشركة؟
لا يظهر افتراضيًا على عناوين IP المحلية والأسماء أحادية المقطع، لكنه يظهر على الأنظمة المنشورة على نطاقات عامة عبر HTTP.
كم مرة سيرى الزائر التحذير؟
مرة واحدة عند أول زيارة، ثم يحتفظ كروم بموافقته 15 يومًا تتجدد مع كل زيارة. إذا غاب الزائر أكثر من ذلك يعود التحذير.
هل تكفي شارة «غير آمن» القديمة لمعرفة المشكلة؟
لا، فالشارة لا تظهر في خطوات التحويل القصيرة. الطريقة الموثوقة هي تفعيل الإعداد واختبار كل نقطة دخول ومراجعة سلسلة التحويل.
إذا أردت أن نراجع رحلة الزائر إلى موقعك من الإعلان أو رمز QR حتى الصفحة النهائية، ونصلح الشهادات والتحويلات دون تعطيل حملاتك، يسعدنا أن تتواصل مع فريق سمارت ون جروب.