خطة التعافي من برامج الفدية في مصر: نسخ احتياطية لا تُحذف وإبلاغ خلال 72 ساعة
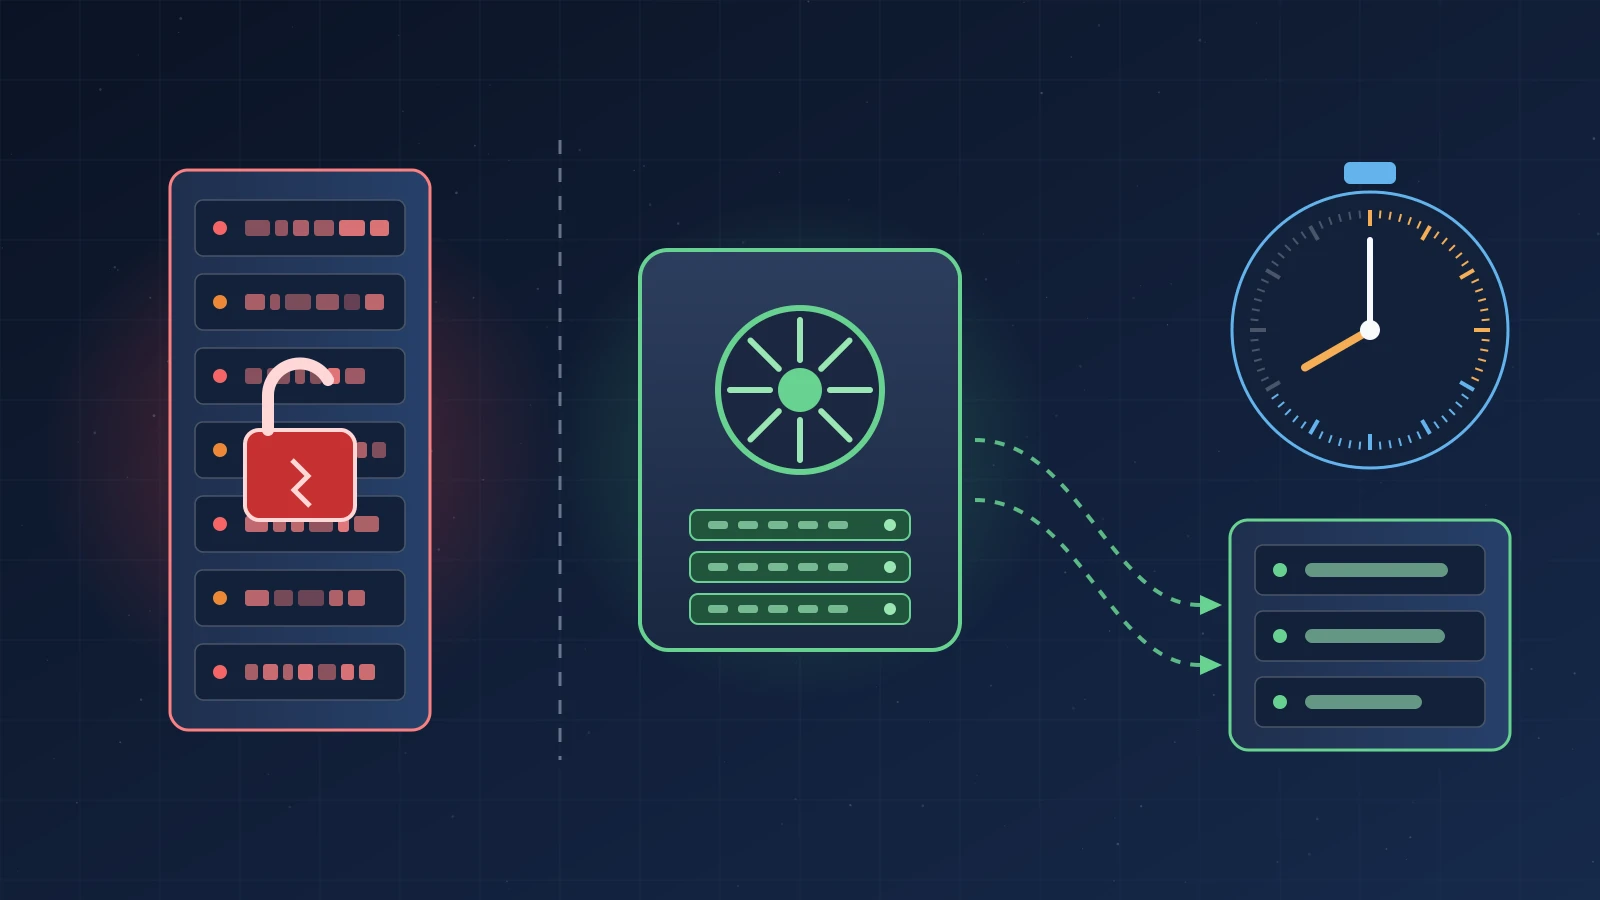
الخلاصة: هجوم برامج الفدية على عيادة أو شركة مصرية ليس عطلًا تقنيًا فحسب، بل قد يكون أيضًا "خرقًا للبيانات الشخصية" بالمعنى الوارد في قانون حماية البيانات الشخصية رقم 151 لسنة 2020. فالمادة 7 من القانون والمادة 5 من لائحته التنفيذية (القرار 816 لسنة 2025) تلزمان المتحكم والمعالج بإبلاغ مركز حماية البيانات الشخصية خلال 72 ساعة من العلم بالخرق، ثم إخطار أصحاب البيانات خلال ثلاثة أيام عمل من الإبلاغ. لذلك يجب أن تُبنى خطة التعافي على أمرين معًا: نسخ احتياطية لا يستطيع المهاجم حذفها، وخطة مكتوبة للساعات الـ72 الأولى. في هذا المقال جدول بالالتزامات القانونية، وثمانية ضوابط للنسخ الاحتياطي من إرشادات CISA وNCSC، وخطة زمنية، وقائمة تحقق من 10 بنود.
قد تبدأ القصة هكذا: شاشة الاستقبال في العيادة لا تفتح ملفات المرضى، ونظام الحسابات في الشركة يعرض ملفات بامتداد غريب، وملاحظة تطلب مبلغًا بالعملات المشفرة. في هذه اللحظة يكتشف كثير من أصحاب العيادات والشركات الصغيرة في مصر أن مواجهة برامج الفدية لا تبدأ عند الهجوم، بل قبله بأشهر: هل توجد نسخة احتياطية سليمة لم يصل إليها المهاجم؟ ومن يقرر ماذا نفعل؟ ومتى يبدأ عدّاد الإبلاغ القانوني؟ يجيب هذا الدليل عن هذه الأسئلة استنادًا إلى نص القانون المصري ولائحته، وإلى إرشادات جهات أمن سيبراني حكومية منشورة.
ما هي برامج الفدية، ولماذا قد تُعد خرقًا للبيانات في مصر؟
برامج الفدية (Ransomware) هي برمجيات خبيثة تشفّر الملفات والأنظمة فتصبح غير قابلة للاستخدام، ثم يطالب المهاجم بفدية مقابل مفتاح فك التشفير. وتوضح إرشادات #StopRansomware الصادرة عن وكالة CISA الأمريكية أن المهاجمين باتوا يسرقون البيانات أيضًا قبل تشفيرها، ثم يهددون بنشرها للضغط على الضحية، وهو ما يُعرف بـ"الابتزاز المزدوج".
أما في مصر، فيعرّف قانون حماية البيانات الشخصية رقم 151 لسنة 2020 خرق البيانات الشخصية بأنه كل دخول غير مرخص به إلى بيانات شخصية أو وصول غير مشروع لها، أو أي عملية غير مشروعة تهدف إلى الكشف عنها أو إتلافها أو تعديلها أثناء تخزينها أو نقلها أو معالجتها. وهذا التعريف يغطي السيناريوهين المعتادين لهجوم الفدية: تسريب البيانات، وتشفيرها بما يتلفها أو يعدّلها. ويعدّ القانون البيانات الصحية والمالية وبيانات الأطفال بيانات شخصية حساسة، وهي بالضبط ما تحتفظ به العيادات وأنظمة الموارد البشرية والرواتب.
تعريف قابل للاقتباس: خطة التعافي من برامج الفدية هي وثيقة مكتوبة ومختبرة تحدد أي الأنظمة تُستعاد أولًا، ومن أي نسخة احتياطية معزولة، ومن يتخذ القرار، ومتى وكيف تُبلَّغ الجهات المختصة وأصحاب البيانات.
ماذا يفرض القانون المصري بعد هجوم برامج الفدية؟
الجدول التالي يلخص الالتزامات المنصوص عليها في المادة 7 من القانون والمادة 5 من اللائحة التنفيذية الصادرة بالقرار الوزاري 816 لسنة 2025، والمادة 38 الخاصة بالعقوبة. هذا تلخيص تقني وليس استشارة قانونية، ويجب مراجعة التكييف القانوني لكل حادثة مع محامٍ مختص.
| الالتزام | المهلة | التفاصيل | المصدر |
|---|---|---|---|
| إبلاغ مركز حماية البيانات الشخصية | خلال 72 ساعة من العلم بالخرق | عبر البوابة الإلكترونية أو الخط الساخن المخصص لذلك من المركز | المادة 7 من القانون، المادة 5 من اللائحة |
| القيد في سجل إلكتروني مؤمن | مع الإبلاغ | ساعة وتاريخ العلم وتوقيت الإبلاغ، وطبيعة الخرق وتوقيته، والآثار المحتملة وحجم الضرر، والتدابير العاجلة، وبيانات مسؤول حماية البيانات، وأي مستندات يطلبها المركز | المادة 5 من اللائحة |
| خرق يتصل بالأمن القومي | فورًا | يضاف إلى البلاغ صلة الخرق بالأمن القومي وحجم البيانات المتأثرة وتقدير الضرر | المادة 7 من القانون، المادة 5 من اللائحة |
| إخطار أصحاب البيانات | خلال ثلاثة أيام عمل من إبلاغ المركز | بالخرق وإجراءات التأمين المتخذة، بالوسيلة المتفق عليها عند جمع البيانات (رسالة نصية أو بريد إلكتروني أو اتصال هاتفي) | المادة 7 من القانون، المادة 5 من اللائحة |
| العقوبة عند الإخلال | - | غرامة لا تقل عن 300 ألف جنيه ولا تجاوز 3 ملايين جنيه لكل متحكم أو معالج لم يلتزم بواجباته في المواد 4 و5 و7 | المادة 38 من القانون |
نقطة عملية مهمة: الالتزام يقع على "المتحكم والمعالج، بحسب الأحوال". فإذا كانت عيادتك تستخدم نظامًا مستضافًا لدى مزود خدمة، فالمعالج أيضًا عليه التزام بالإبلاغ، ويجب أن يحدد العقد بينكما من يبلغ ومتى وكيف يتبادل الطرفان المعلومات.
لماذا تفشل النسخ الاحتياطية المعتادة أمام برامج الفدية؟
تقول إرشادات CISA صراحة إن كثيرًا من أنواع برامج الفدية تبحث عن النسخ الاحتياطية المتاحة على الشبكة وتحذفها أو تشفرها، حتى تصبح الاستعادة مستحيلة إلا بدفع الفدية. وفي البيئات الصغيرة تتكرر أربعة أنماط ضعف شائعة:
- قرص أو جهاز NAS متصل دائمًا: إذا كان الحساب المصاب يرى مجلد النسخ الاحتياطي، فالمهاجم يراه أيضًا.
- حساب إداري واحد لكل شيء: الحساب الذي يدير الخادم هو نفسه الذي يملك صلاحية حذف النسخ.
- الاحتفاظ بعدد ثابت من النسخ: تحذر NCSC البريطانية من أن المهاجم يستطيع إغراق المخزن بنسخ تالفة متتالية حتى تُستبدل النسخ السليمة، لذلك توصي بالاحتفاظ وفق مدة زمنية ثابتة لا وفق عدد النسخ.
- نسخة لم تُختبر قط: تُكتشف النسخة الناقصة، كقاعدة بيانات بلا مرفقات الأشعة والتحاليل، في أسوأ توقيت ممكن.
كيف تبني نسخًا احتياطية مقاومة لبرامج الفدية؟
جمعنا في الجدول التالي ثمانية ضوابط من مصدرين حكوميين: دليل CISA المحدث في سبتمبر 2023، ومبادئ NCSC للنسخ الاحتياطية السحابية المقاومة لبرامج الفدية المنشورة في 22 نوفمبر 2024.
| الضابط | ماذا يعني عمليًا | المصدر |
|---|---|---|
| نسخ احتياطية غير متصلة ومشفرة | نسخة واحدة على الأقل لا يمكن الوصول إليها من الشبكة اليومية، مع اختبار توافرها وسلامتها بانتظام في سيناريو تعافٍ | CISA |
| تخزين غير قابل للتعديل أو قفل الحذف | تفعيل حماية الحذف أو قفل الكائنات على مخازن البيانات، مع الحذر لأن الإعداد الخاطئ قد يرفع التكلفة | CISA |
| احتفاظ بمدة زمنية لا بعدد نسخ | مثل نسخ يومية لمدة شهر وشهرية لمدة سنة، حتى لا تُستبدل النسخ السليمة بنسخ تالفة | NCSC، المبدأ 3 |
| وصول بديل خارج النطاق | حساب أو جهاز منفصل للوصول إلى النسخ حتى لو سقطت كل أنظمة الشركة | NCSC، المبدأ 2 |
| حماية مفاتيح التشفير | نسخة من المفتاح الرئيسي محفوظة ورقيًا في مكان آمن، لأن ضياع المفتاح يعني ضياع النسخة | NCSC، المبدأ 4 |
| تنبيهات على التغييرات الحساسة | تنبيه عند الحذف الجماعي أو توقف النسخ أو تغيير مدة الاحتفاظ، يصل عبر قناة لا تعتمد على الشبكة المصابة | NCSC، المبدأ 5 |
| صور جاهزة للأنظمة الحرجة | قوالب محدثة لنظام التشغيل والتطبيقات لإعادة بناء الخادم بسرعة، مع حفظ ملفات التثبيت والتراخيص مع النسخ غير المتصلة | CISA |
| نسخة ورقية من خطة الاستجابة | خطة الاستجابة وخطة التواصل متاحتان ورقيًا ودون اتصال، ومعتمدتان كتابيًا من الإدارة العليا | CISA |
ماذا تنسخ العيادة أو الشركة بالضبط؟
النسخة الكاملة لنظام عيادة أو نظام ERP أو موارد بشرية تشمل: قاعدة البيانات، ومجلد المرفقات (الأشعة ونتائج التحاليل والمستندات الممسوحة)، وملفات الإعدادات والتكاملات، وسجلات التدقيق، وملفات التثبيت والتراخيص. وللمواقع والأنظمة المستضافة أضف ملفات الموقع، وإعدادات DNS، وصندوق البريد المؤسسي إن كان يحتوي على بيانات عملاء.
ما خطة الساعات الـ72 الأولى بعد هجوم برامج الفدية؟
المهلتان القانونيتان (72 ساعة للمركز وثلاثة أيام عمل لأصحاب البيانات) ثابتتان، أما التقسيم الزمني داخلها فهو اقتراح عملي منا مبني على قائمة الاستجابة في دليل CISA:
- الساعة الأولى: حدد الأجهزة المصابة واعزلها فورًا عن الشبكة، وتواصل عبر الهاتف لا البريد المؤسسي حتى لا ينتبه المهاجم. لا تطفئ الأجهزة إلا إذا تعذر فصلها، لأن الذاكرة تحمل أدلة. وسجّل ساعة وتاريخ العلم بالحادثة، فهو أول بند في سجل اللائحة.
- حتى الساعة 24: افحص النسخ الاحتياطية المعزولة وتأكد من سلامتها قبل توصيلها بأي شيء، وحدد البيانات المتأثرة وفئاتها وعددها التقريبي، وابحث عن مؤشرات تسريب البيانات.
- حتى الساعة 72: قدّم البلاغ إلى مركز حماية البيانات الشخصية بالبنود المطلوبة، ووثّق التدابير العاجلة المتخذة، واحتفظ بنسخة من البلاغ.
- الاستعادة: أعد بناء الأنظمة الحرجة أولًا من صور نظيفة، وغيّر كلمات المرور، وأغلق الثغرة التي دخل منها المهاجم، ثم استعد البيانات من النسخ غير المتصلة إلى شبكة نظيفة.
- خلال ثلاثة أيام عمل من البلاغ: أخطر أصحاب البيانات المتأثرين بالوسيلة المتفق عليها، مع توضيح ما حدث وما اتُّخذ من إجراءات.
قائمة تحقق من 10 بنود قبل أي هجوم
- قائمة مكتوبة بالأنظمة الحرجة وترتيب استعادتها، مثل نظام المواعيد وملفات المرضى ثم الحسابات.
- هدف مكتوب لكل نظام: كم ساعة من البيانات تتحمل فقدها، وكم ساعة توقف تتحمل.
- نسخة واحدة على الأقل غير متصلة أو غير قابلة للحذف خلال مدة الاحتفاظ.
- حسابات إدارة النسخ منفصلة عن حسابات إدارة الخوادم، مع تحقق متعدد العوامل.
- احتفاظ بمدة زمنية محددة، وتنبيه عند فشل أي عملية نسخ.
- اختبار استعادة فعلي على خادم تجريبي، ونوصي بإجرائه مرة كل ربع سنة على الأقل.
- مفتاح التشفير الرئيسي محفوظ ورقيًا في مكان آمن.
- بنود في عقد الاستضافة أو الدعم تحدد من يبلغ المركز ومن يعزل الأنظمة.
- بيانات مسؤول حماية البيانات وقناة إخطار أصحاب البيانات جاهزة مسبقًا.
- نسخة ورقية من هذه الخطة وأرقام التواصل خارج الشبكة.
كيف تساعدك سمارت ون جروب؟
في سمارت ون جروب نصمم أنظمة العيادات والموارد البشرية وERP ونستضيفها، ولذلك نبني النسخ الاحتياطية واختبار الاستعادة ضمن خدمات الاستضافة والخوادم وعقود الدعم الفني. وإذا كنت ما زلت تستكمل متطلبات القانون، فراجع قائمة الامتثال لقانون حماية البيانات. ولمراجعة خطة النسخ الاحتياطي الحالية لديك، تواصل معنا.
الأسئلة الشائعة
هل يجب الإبلاغ إذا شُفّرت البيانات ولم تُسرق؟
تعريف الخرق في القانون يشمل إتلاف البيانات أو تعديلها أثناء تخزينها، لا الكشف عنها فقط، لذلك يجب تقييم التشفير الخبيث بوصفه خرقًا محتملًا مع محامٍ مختص خلال مهلة الـ72 ساعة.
من يبلغ المركز: العيادة أم شركة الاستضافة؟
المادة 7 تلزم المتحكم والمعالج "بحسب الأحوال". حددا في العقد من يقدم البلاغ، وكيف يتبادلان المعلومات خلال الساعات الأولى.
متى يبدأ حساب مهلة الـ72 ساعة؟
من تاريخ العلم بالخرق، لا من تاريخ وقوعه. لذلك تطلب اللائحة تسجيل ساعة وتاريخ العلم بدقة في السجل الإلكتروني.
هل يكفي التخزين السحابي غير القابل للتعديل؟
هو طبقة مهمة، لكن CISA تنبه إلى أنه قد لا يفي ببعض متطلبات الامتثال وأن الإعداد الخاطئ قد يرفع التكلفة. اجمعه مع نسخة غير متصلة ووصول منفصل.
كم مرة نختبر استعادة النسخ الاحتياطية؟
توصي CISA باختبار النسخ بانتظام دون تحديد مدة. توصيتنا العملية اختبار استعادة كامل مرة كل ربع سنة على الأقل، وبعد كل تغيير كبير في النظام.
ما غرامة عدم الإبلاغ في القانون المصري؟
تنص المادة 38 على غرامة لا تقل عن 300 ألف جنيه ولا تجاوز 3 ملايين جنيه لكل متحكم أو معالج لم يلتزم بواجباته في المواد 4 و5 و7، ومنها واجب الإبلاغ.