متطلبات Spamhaus من نوفمبر 2026 وDMARC الجديد (RFC 9989): قائمة فحص بريد الشركات المصرية
الإجابة المختصرة: أعلنت Spamhaus في 21 أكتوبر 2026 أنها ستبدأ تدريجيًا من نوفمبر 2026 في اشتراط أن يكون لكل عنوان IP يرسل البريد اسم HELO صالح وسجل PTR عكسي وسجل A مطابق، مع SPF وDKIM وDMARC لكل نطاق مرسل. وفي الوقت نفسه صدر معيار DMARC الجديد RFC 9989 الذي جعل الوسم pct تاريخيًا. قياسنا لـ 332 نطاقًا مصريًا أظهر أن 146 نطاقًا (44%) بلا سجل DMARC صالح. افحص خادم البريد وأنظمتك التي ترسل رسائل آلية قبل أن تظهر الإدراجات في القوائم السوداء.
إذا كانت شركتك ترسل فواتير من نظام محاسبة، أو تذكيرات مواعيد من نظام عيادة، أو كشوف رواتب من نظام موارد بشرية، فإن متطلبات Spamhaus الجديدة تخصك مباشرة حتى لو لم ترسل حملة تسويقية واحدة. فقوائم Spamhaus تستعلم عنها أعداد كبيرة من خوادم البريد حول العالم، والإدراج فيها يعني تأخير الرسائل أو رفضها عند الجهات التي تعتمد عليها. في هذا الدليل نشرح ما الذي تغيّر بالضبط، وما الذي أضافه معيار DMARC الجديد، ثم نعرض نتائج قياس أجريناه بأنفسنا على النطاقات المصرية، وننتهي بقائمة فحص عملية.
ما الذي أعلنته Spamhaus في 21 أكتوبر 2026؟
نشرت Spamhaus في 21 أكتوبر 2026 صفحة موحّدة بعنوان إرشادات المرسلين (Sender Guidelines) تجمع ما كان متفرقًا في الأسئلة الشائعة والمدونات وتذاكر الدعم. وأضافت جملة تحوّل التوصية القديمة إلى اشتراط له موعد: بدءًا من نوفمبر 2026 تطبّق تدريجيًا اشتراط أن يكون لكل عنوان IP مرسل HELO صالح وسجل DNS عكسي (PTR) وسجل A مطابق. وذكرت في مقالها المصاحب أن التطبيق سيمتد على عدة أشهر، ولم تحدد يومًا بعينه ولا مراحل تفصيلية.
أهم ما ورد في الإرشادات:
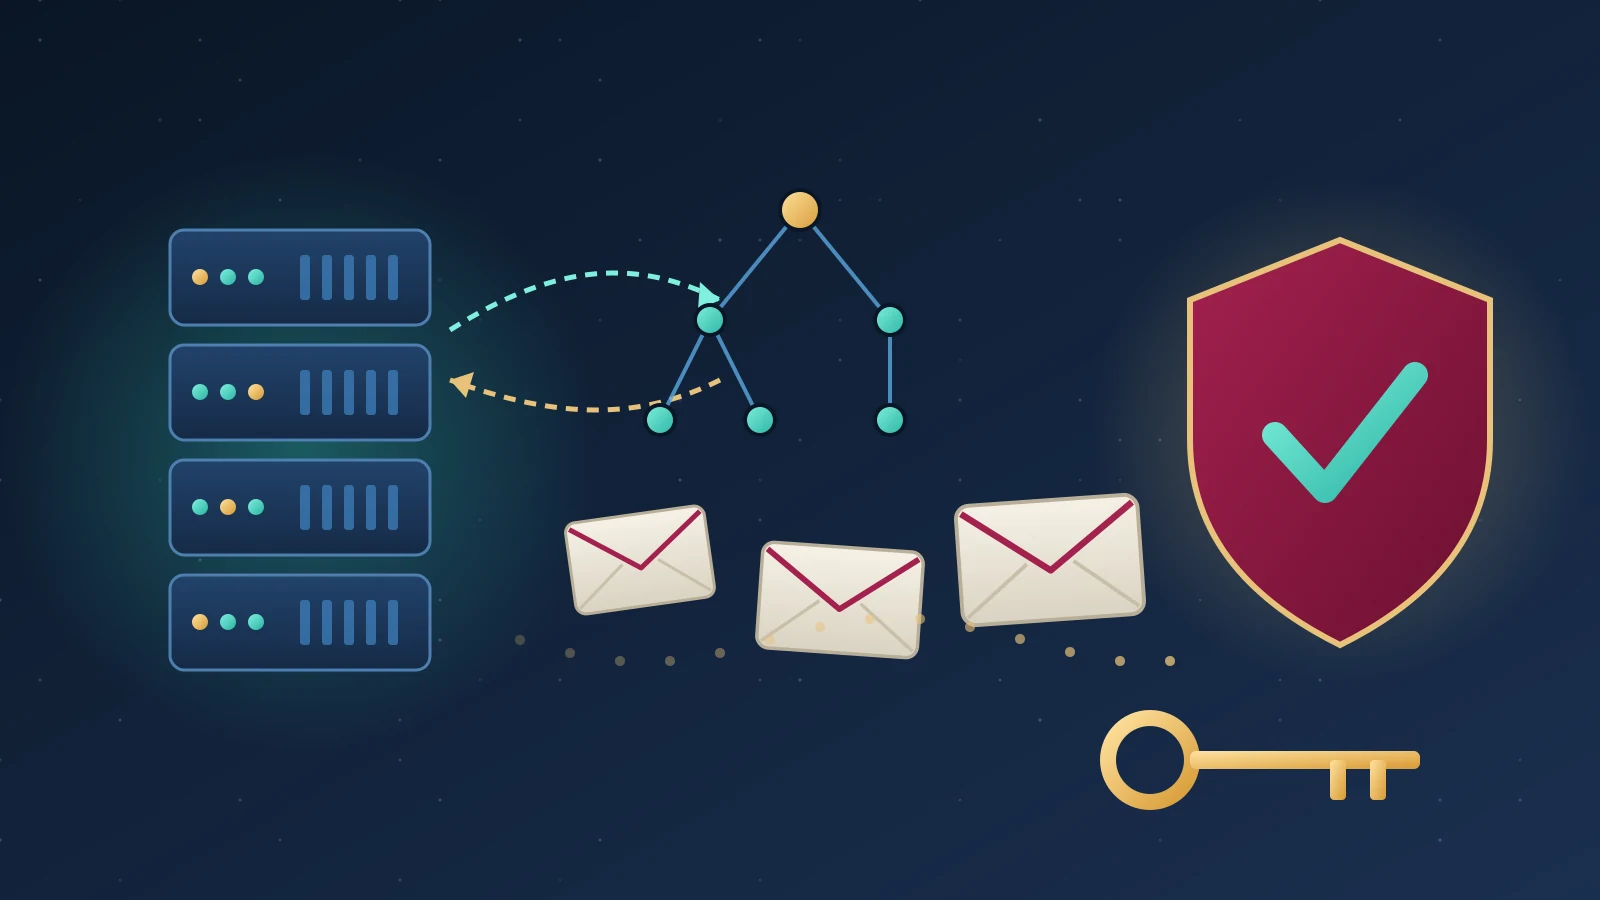
- DNS عكسي مؤكَّد في الاتجاهين (FCrDNS): يجب أن يشير سجل PTR لعنوان الإرسال إلى اسم نطاق كامل (FQDN)، وأن يعود هذا الاسم بسجل A إلى العنوان نفسه.
- اسم HELO/EHLO صحيح: الاسم الذي يعلنه الخادم يجب أن يشير إلى عنوان الاتصال نفسه وأن يبقى ثابتًا. القيم المؤقتة مثل localhost والأسماء الافتراضية لشركات الاستضافة تُعامل كعلامة على خطأ في الإعداد أو اختراق، وقد تؤدي إلى الإدراج.
- IPv6: يجب ألا تقل مساحة العناوين المخصصة عن /64، وأن يكون لها DNS عكسي صالح.
- المصادقة: نشر SPF وDMARC لكل نطاق مرسل، وتوقيع كل رسالة صادرة بـ DKIM بمفتاح لا يقل عن 1024 بت (ويوصى بـ 2048 بت)، مع تطابق نطاق التوقيع d= مع نطاق المرسل في حقل From، وتدوير المفاتيح سنويًا على الأقل.
- DMARC: البدء بـ p=none مقبول، لكن Spamhaus توصي بعدم البقاء عليه بشكل دائم، وبإعداد عنوان التقارير المجمّعة rua من اليوم الأول.
- الإذن: إرسال البريد الجماعي فقط لمن أكّد اشتراكه عبر رابط تأكيد (Confirmed Opt-in).
وتنص الإرشادات على أن عدم الالتزام بإعدادات البنية والـ DNS قد يؤدي إلى إدراج العناوين في نطاق CSS (عناوين البريد المزعج) أو XBL (العناوين المخترقة)، وكلاهما جزء من قائمة ZEN المجمّعة. وبحسب دليل نشرته شركة Teneo في 23 أكتوبر 2026 نقلًا عن Spamhaus، تنتهي إدراجات CSS عادة بعد ثلاثة أيام من آخر رصد، لكن تكرار المشكلة يعني تكرار الإدراج.
ما الذي تغيّر في DMARC مع RFC 9989؟
في مايو 2026 صدر RFC 9989 بوصفه معيارًا على مسار المعايير (Standards Track)، وهو يلغي RFC 7489 الذي عرّف DMARC منذ 2015، ونُقلت التقارير إلى وثيقتين منفصلتين هما RFC 9990 للتقارير المجمّعة وRFC 9991 لتقارير الإخفاق. أبرز التغييرات العملية:
- الوسوم pct وrf وri أصبحت «تاريخية» أي مهملة، فلا يُعتمد عليها في التطبيق التدريجي للسياسة.
- ظهر وسم t للاختبار، ووسم np لسياسة النطاقات الفرعية غير الموجودة، ووسم psd.
- حلّ «المسح الشجري في DNS» (DNS Tree Walk) محل قائمة اللواحق العامة في تحديد النطاق التنظيمي.
- النطاق الذي ينشر p=reject يجب ألا يعتمد على SPF وحده للنجاح في DMARC، أي أن توقيع DKIM أصبح ضروريًا عمليًا.
- يوصي المعيار قبل الانتقال إلى reject بنشر p=none لمدة شهر على الأقل، ثم quarantine لمدة مماثلة ومقارنة النتائج.
تنبيه مهم: لم تُعلن كل الجهات المستقبِلة الكبرى التزامها الكامل بدلالات المعيار الجديد حتى الآن، لذا فإن سجلًا مثل p=reject مع pct=25 قد يُفسَّر بطرق مختلفة من مستقبِل لآخر. الأسلم هو الانتقال إلى سياسة واضحة دون الاعتماد على pct.
قياسنا: حالة البريد في 332 نطاقًا مصريًا
في 27 أكتوبر 2026 (09:34 بتوقيت القاهرة) فحصنا في سمارت ون جروب سجلات DNS لكل النطاقات المصرية (.eg) الواردة في قائمة Tranco لأكثر مليون نطاق (المعرّف 262N9)، وعددها 332 نطاقًا. استعلمنا عن MX وSPF وDMARC، ثم فحصنا DNS العكسي المؤكَّد لعناوين IPv4 لأول خادمين في سجلات MX.
| المؤشر | النتيجة |
|---|---|
| نطاقات لها سجل MX | 283 من 332 |
| نطاقات لها سجل SPF | 272 (منها 9 نطاقات بأكثر من سجل SPF، وهو خطأ يُفشل التحقق) |
| نطاقات لها سجل DMARC واحد | 186 (56%)، وواحد إضافي بسجلين متعارضين |
| نطاقات بلا سجل DMARC صالح | 146 (44%)، منها 107 نطاقات تستقبل بريدًا عبر MX |
| توزيع السياسة p= | none: 70، quarantine: 73، reject: 42، وسجل واحد بلا p |
| سجلات تستخدم pct أو ri أو rf | 72 من 186 (39%) |
| سجلات بها عنوان تقارير rua | 125 من 186 (67%) |
| سجلات تستخدم np أو t الجديدين | 0 |
| عناوين IPv4 لخوادم MX فُحصت | 213، نجح منها 191 في FCrDNS، و10 بلا PTR، و12 لا يعود PTR فيها إلى العنوان نفسه |
وبحسب الامتداد: من 87 نطاقًا حكوميًا (gov.eg) نشر 47 سجل DMARC و34 فقط في وضع الإنفاذ، ومن 92 نطاقًا تعليميًا (edu.eg) نشر 42 سجلًا و18 في الإنفاذ، ومن 90 نطاقًا تجاريًا (com.eg) نشر 69 سجلًا و42 في الإنفاذ.
حدود القياس: خوادم MX هي خوادم الاستقبال، وقد تختلف عن العناوين التي ترسل منها الشركة فعليًا، لذا فإن نتيجة FCrDNS هنا مؤشر تقريبي وليست حكمًا على الإرسال. كما أن القائمة تمثل أشهر النطاقات المصرية لا كل الشركات، والنتائج لحظية وقابلة للتغير.
من الأكثر عرضة للتأثر في مصر؟
الشركات التي تعتمد على Microsoft 365 أو Google Workspace للبريد اليومي غالبًا محمية في جانب HELO وPTR لأن المزوّد يدير الخوادم، لكن المشكلة تظهر في مسارات الإرسال الجانبية التي لا ينتبه لها أحد:
- أنظمة العيادات التي ترسل تذكيرات المواعيد ونتائج الحجز من خادم الموقع مباشرة.
- أنظمة ERP والمحاسبة التي ترسل الفواتير وكشوف الحساب.
- أنظمة الموارد البشرية والرواتب التي ترسل كشوف المرتبات.
- نماذج «اتصل بنا» في المواقع التي ترسل عبر دالة البريد في PHP من خادم مشترك.
- الخوادم الافتراضية (VPS) التي تحمل اسم المضيف الافتراضي لشركة الاستضافة، فيظهر في HELO اسم لا يخص نطاقك.
- الطابعات وأجهزة المسح والكاميرات التي ترسل تنبيهات من خلف عنوان NAT واحد يشاركه خادم البريد.
قائمة فحص متطلبات Spamhaus خطوة بخطوة
1. حصر كل من يرسل باسم نطاقك
اكتب قائمة بكل نظام أو خدمة ترسل بريدًا باسم نطاقك: مزوّد البريد، نظام الفواتير، منصة النشرات، الموقع، النسخ الاحتياطي. تقارير DMARC المجمّعة (rua) هي أفضل أداة لاكتشاف مصادر لم تكن تعرفها.
2. ضبط HELO وPTR وA لكل عنوان إرسال
اختر اسمًا مثل mail.example.com.eg، واجعل سجل A يشير إلى عنوان الخادم، واطلب من مزوّد الخادم أو الاستضافة ضبط سجل PTR على الاسم نفسه، ثم اضبط خادم البريد ليعلن هذا الاسم في HELO. يمكنك استخدام أداة فحص HELO في صفحة Spamhaus أو إرسال رسالة إلى عنوان الفحص الذي تذكره.
3. SPF صحيح وسجل واحد فقط
سجل SPF واحد لكل نطاق، ولا يتجاوز عدد الاستعلامات عشرة. وجدنا 9 نطاقات مصرية بارزة تنشر أكثر من سجل، وهذا وحده يكفي لإفشال التحقق.
4. توقيع DKIM متطابق
فعّل DKIM لكل مصدر إرسال بمفتاح 2048 بت، وتأكد أن نطاق التوقيع يطابق نطاق From، وضع موعدًا سنويًا لتدوير المفاتيح.
5. DMARC بلا وسوم مهملة
ابدأ بـ p=none مع rua، ثم انتقل إلى quarantine ثم reject بعد مراجعة التقارير. احذف ri وrf لأنهما أصبحا تاريخيين في RFC 9989. أما pct فإذا كانت قيمته أقل من 100 مع quarantine أو reject فإن حذفه يعني الإنفاذ الكامل لدى المستقبِلين الملتزمين بالمعيار الجديد، فجهّز مصادرك أولًا أو استخدم t=y مؤقتًا.
6. الإذن ونظافة القوائم
لا ترسل نشرات إلا لمن أكّد اشتراكه، واحذف العناوين التي ترتد أو لا تتفاعل، ولا تشترِ قوائم بريد.
خطة عملية لمدة 30 يومًا
- الأسبوع الأول: الحصر، وفحص HELO وPTR وA، وإصلاح سجلات SPF المكررة.
- الأسبوع الثاني: تفعيل DKIM لكل المصادر، ونشر DMARC بـ p=none مع rua إن لم يكن موجودًا.
- الأسبوع الثالث: قراءة التقارير وإصلاح المصادر التي تفشل في التطابق.
- الأسبوع الرابع: حذف الوسوم المهملة، ووضع موعد للانتقال إلى quarantine بعد شهر من المراقبة كما يوصي المعيار.
ولمن يدير خوادم DNS داخلية، راجع أيضًا دليلنا عن تغيير مفتاح جذر DNS في 2026، ودليل قبول عناوين البريد العربية. كما أن Google تشترط منذ فبراير 2024 أن يكون للعناوين المرسلة سجلات DNS أمامية وعكسية صالحة، كما في إرشادات مرسلي Gmail.
كيف تساعدك سمارت ون جروب؟
نضبط في سمارت ون جروب سجلات DNS وPTR وخوادم البريد ضمن خدمات الاستضافة والخوادم والنطاقات، ونعدّل أنظمة العيادات والمحاسبة والموارد البشرية التي نطوّرها لترسل عبر مسار موثّق. إذا أردت فحصًا لنطاقك قبل بدء التطبيق، تواصل معنا.
الأسئلة الشائعة
هل تنطبق متطلبات Spamhaus على الشركات الصغيرة؟
نعم. الاشتراط يخص كل عنوان IP يرسل البريد، بغض النظر عن حجم الشركة أو عدد الرسائل.
متى يبدأ التطبيق بالضبط؟
قالت Spamhaus إنها تبدأ تدريجيًا من نوفمبر 2026 وعلى مدى عدة أشهر، ولم تعلن يومًا محددًا، لذا الأفضل إنهاء الإعداد الآن.
أستخدم Microsoft 365 أو Google Workspace، فهل أنا آمن؟
غالبًا في جانب خوادم المزوّد، لكن يبقى عليك ضبط SPF وDKIM وDMARC لنطاقك، وفحص أي نظام آخر يرسل باسمك من خادم خاص.
هل أحذف pct من سجل DMARC؟
أصبح الوسم تاريخيًا في RFC 9989، لكن لا تحذفه إن كانت قيمته أقل من 100 قبل أن تكون مستعدًا للإنفاذ الكامل. الأفضل الانتقال بين none وquarantine وreject مباشرة مع مراقبة التقارير.
ماذا أفعل إذا أُدرج عنوان خادمي؟
أصلح السبب أولًا (HELO أو PTR أو جهاز مخترق)، ثم افحص العنوان في أداة فحص السمعة لدى Spamhaus واتبع تعليماتها.
من يضبط سجل PTR؟
مالك مساحة العناوين، أي مزوّد الخادم أو الإنترنت، وليس مسجّل النطاق. اطلبه من لوحة التحكم أو من الدعم الفني.